AI засилва риска за корпоративните хранилища: специалисти от Synology и Adsys предупреждават, че автоматизираните и по-умели атаки правят традиционните защити недостатъчни.
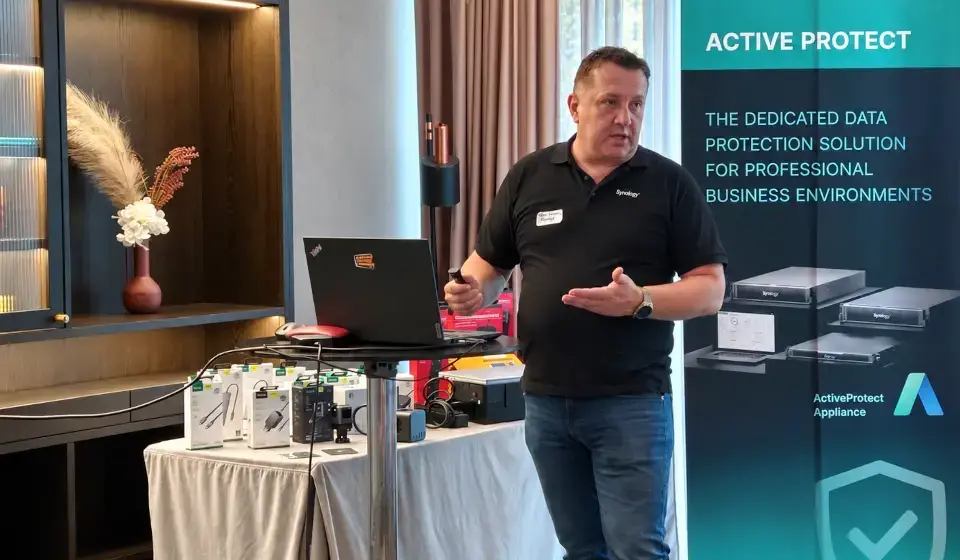
Кенан Сератлич, регионален мениджър за Балканите в Synology, посочва, че изкуственият интелект вече променя както заплахите, така и начините за защита на масивите за съхранение на данни. Той предупреждава, че всеки тип организация — от банки и телекоми до държавни учреждения и облачни доставчици — е потенциална мишена.
Нови заплахи и нови отговори
Способностите на AI правят атаките по-целенасочени и по-бързи, затруднявайки отбраната, базирана само на традиционно криптиране. За целите на ранно откриване и реакция производителите на сторидж оборудване започват да внедряват решения, които използват машинно обучение за мониторинг и автоматичен отговор при аномалии.
„ Изкуственият интелект влияе на всичко. Основният въпрос днес е как да защитим данните си във време, когато AI е толкова мощен, че може да атакува всякаква мишена“, казва Кенан Сератлич, докато отпива от кафето си.
„ Всяка организация днес е мишена. Кибератаките сриват производствени линии и болници, не подбират“, добавя Сератлич.
В практиката това означава внедряване на системи, които засичат нетипични модели на достъп, необичайни скорости на четене и запис и отклонения в поведението на потребителите и приложенията, за да могат да сигнализират и реагират преди щетите да станат сериозни.
Бекъпът не е гаранция
Мениджърът на Synology посочва, че наличието на резервно копие не е достатъчно — то трябва да бъде използваемо и защитено. „Склонни сме да мислим, че щом имаме бекъп, можем да се спасим дори при срив, при хакване, при киберизнудване. Но реално само 52% от организациите имат работещ бекъп“, посочи мениджърът на Synology пред българските партньори на дистрибутора Adsys.
„ Така е, но не защото нещо са сбъркали! А защото тенденциите се променят!“, каза Сератлич.
Според източъка, за да бъдат надеждни, резервните копия трябва да бъдат криптирани, с контрол на достъпа и дори физически изолирани — „изцяло офлайн“ копия. Редовното тестване на възстановяването е също така задължително: то проверява не само наличието на данните, но и тяхната цялост и приложимост.
SURE: три насоки за устойчивост
Synology предлага пакет от технологии под наименованието „SURE“ (Synology Unified Reduction Engine), който се базира на три стълба: по-солидна сигурност, надеждно възстановяване и проактивна видимост върху инфраструктурата.
Първото включва криптиране, управление на достъпа и възможности за пълна изолация на резервните копия; при определени конфигурации хардуерното криптиране ограничава риска от изтичане при кражба на устройство. Втората част осигурява проверка на копията и възстановяване в изолирана среда, за да не се внесе повторно компрометирано съдържание в продуктивната инфраструктура. Третата — проактивно наблюдение за нетипично натоварване и други отклонения, които могат да са признак за атака или технически проблем.
Доставките и цените затрудняват подмяната
Недостигът на дискове и памет усложнява инвестициите в по-сигурни и по-нови хранилища. „Кризата на пазара на системи за съхранение на данни става все по-остра. Доставките се бавят, цените летят нагоре“, коментира Николай Вачев, управител на Adsys.
По думите му, при по-малки системи ситуацията е по-благоприятна, докато при корпоративните хранилища сроковете за доставка могат да достигнат няколко месеца. По данни на Synology, в момента забавянията достигат до над 52 седмици, а цените са скочили с над 200% през последната година.
Производството на носители е концентрирано в малък брой големи доставчици и увеличаването на капацитета изисква време и значителни инвестиции. Значителна част от наличните производствени ресурси са насочени към инфраструктурата за AI, което според Сератлич ще поддържа напрежението на пазара през следващите години; той посочи 2030 г. като ориентир за очаквания край на този период, но не като гарантиран срок за нормализиране.
За бизнеса това означава, че отлагането на подмяната на критично оборудване може да бъде рисковано: организациите трябва да прогнозират нуждите си от капацитет, да планират резерв за растеж и да оценяват общата цена на притежание, включително поддръжка, енергопотребление, защита и възстановяване при инциденти.
С други думи, организациите трябва да предвиждат и как ще реагират, ако даден компонент стане недостъпен, ако доставката се забави или ако съществуващото оборудване вече не поддържа необходимите механизми за сигурност.

КОМЕНТАРИ (0)