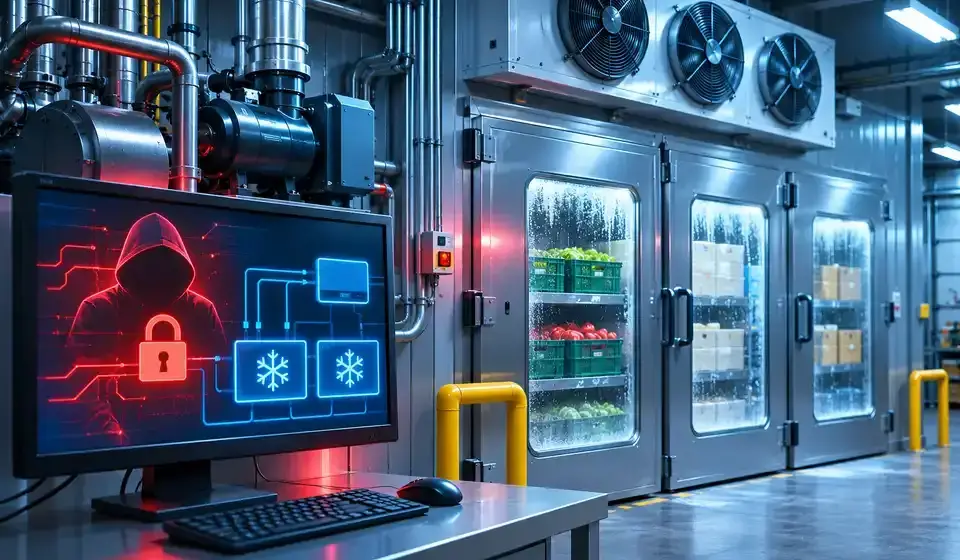
Американските служби алармират, че търговски хладилни системи, достъпни през интернет, са в риск от целенасочени кибератаки.
ФБР, Агенцията за киберсигурност и инфраструктурна сигурност (CISA) и други ведомства излязоха с общо предупреждение, че неустановени „злонамерени киберсубекти“ експлоатират слабости в електронни температурни контролери и системи за мониторинг, използвани в супермаркети и складове за хладилно съхранение. При успешно използване на тези уязвимости извършителите биха могли да променят температурата, което е възможно да доведе до физически последици – като риск от пожар, загуба на стока и промени в експлоатационния живот на системата“, се казва в изявлението, публикувано от ФБР, Агенцията за киберсигурност и инфраструктурна сигурност (CISA) и други правителствени ведомства.
„Всяка организация, която разчита на хладилни системи и системи за мониторинг, трябва да приеме, че може да бъде мишена“, заяви Крис Бутера, изпълнителен помощник-директор по киберсигурността в CISA.
Наред с растящ брой инциденти
Предупреждението следва серия необичайни киберинциденти в Европа и САЩ през последните месеци. През август бяха отчетени проблеми с фризери и хладилни съоръжения във военни търговски обекти в САЩ; Министерството на отбраната разследва тези случаи като възможни кибератаки.
Най-сериозният инцидент по данни от източниците е в нощта на 11 срещу 12 октомври във Франция, където хакери проникнаха в системите за управление на хладилното оборудване в стотици супермаркети и дистанционно задействаха режимите за размразяване. Температурите в хладилниците и фризерите се повишиха драстично, което доведе до разваляне на големи количества хранителни продукти и финансови загуби, оценявани на десетки милиони евро.
В началото на ноември последва нова вълна от атаки, обхванала поне шест европейски държави – Швеция, Финландия, Ирландия, Белгия, Люксембург и Естония. Повече от 115 търговски обекта бяха засегнати; в някои случаи температурите в хладилните съоръжения достигнаха около 50–55 градуса по Целзий. Сред пострадалите имаше и британски доставчици на месо.
Особено тревожен е случаят с френската Национална служба за кръвоснабдяване (EFS), която на 3 ноември съобщи за киберинцидент в три свои обекта. Атаката е променила температурните настройки и режимите за размразяване на съоръженията за съхранение на кръвни продукти, но благодарение на бързата реакция на персонала и задействаните аларми запасите са запазени.
Причини и уязвимости
Показателно е, че предупрежденията не са нови: още през август изследователи по киберсигурност публикуваха данни за сериозни уязвимости в контролери Danfoss AK-SM 800A, които управляват хладилно оборудване. Уязвимостите са свързани с уеб интерфейсите за дистанционно управление и могат да дадат възможност на нападатели да поемат контрол над настройките.
Общото между много от инцидентите е използването на контролери, достъпни през интернет, недостатъчно защитени с пароли или работещи с остарял софтуер. Сред възможните методи за проникване се споменават заобикаляне на механизми за удостоверяване, инжектиране на зловреден код и експлоатиране на неправилни конфигурации.
Засега няма официално установена връзка между всички атаки, нито потвърдена самоличност на извършителите.

КОМЕНТАРИ (0)