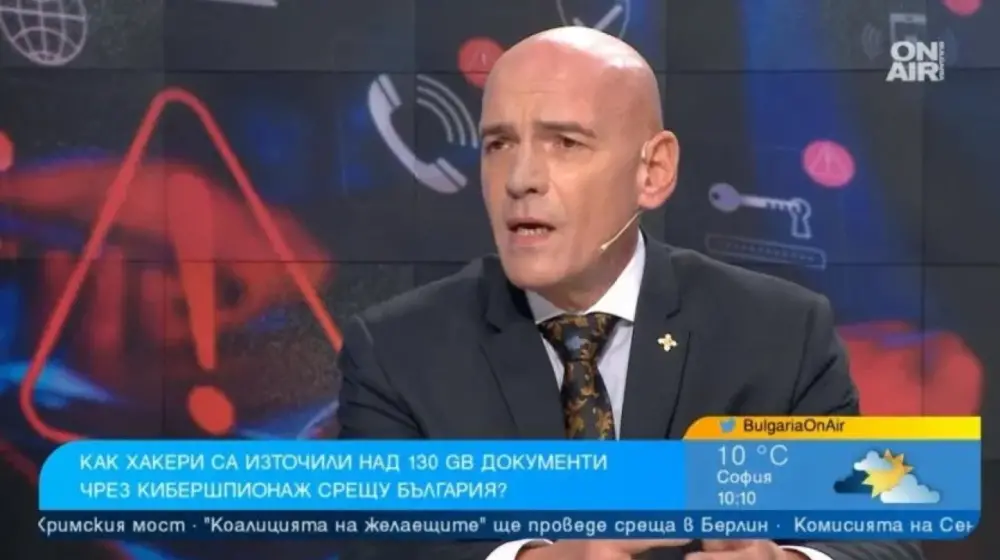
Бившият ръководител на отдел „Компютърни престъпления“ в ГДБОП Явор Колев съобщи, че кибершпионска операция е отнела над 130 гигабайта данни, насочени към документи, свързани с функционирането на държавата.
Според Колев целта не е била финансова печалба, а събиране на кореспонденция, планове и други служебни материали, които позволяват изграждане на цялостна картина за управлението и вземането на решения.
Какво се знае за операцията
В материала се посочва, че кибершпионската кампания е продължила повече от пет години и е довела до изтичане на над 130 гигабайта информация. Тя е била насочена към институционални комуникации и документи, а не към лични данни на граждани.
Колев посочва, че чрез достъп до кореспонденцията между институциите и държавни планове „може да се изгради цялостна картина за вземането на решения и управлението на страната“. Той добавя, че „Задачата на кибершпионите е максимално да придобиват информация в огромен период от време, да работят тихо“.
В текста фигурира и информация, че подобни операции обичайно отразяват интересите на други държави. Остава неясно дали е имало достъп до класифицирани мрежи и дали са изтекли документи, свързани с комуникацията на България с партньорите ѝ от НАТО и Европейския съюз.
Обърнано е внимание на несъвместимост в източниците в рамките на един и същ материал: първоначално се отбелязва, че коментарът е направен в студиото на „България сутрин“, докато в друг пасаж същото лице е цитирано като говорещ в ефира на Bulgaria ON AIR; в текста няма ясно обяснение на това различие.
Мерки и препоръки
Колев заявява, че операцията е била установена след въвеждането на система за общ мониторинг на институциите. По думите му е предвидено 90-дневно наблюдение, което следва да бъде допълнено с други мерки за защита на информационната инфраструктура.
Експертът подчертава, че дигитализацията на държавните услуги изисква не само технологични решения, но и постоянни обучения на потребителите. По негови думи „Успешните кибератаки, за съжаление, в повече от 90% се дължат именно на човешка грешка и на незнанието на потребителя“.
Колев настоява обучението да започва от ранна детска възраст и да включва теми като защита на профили, използване на сложни пароли и разпознаване на опасни имейли и прикачени файлове.
Щети и отговорност
Експертът изрази скептицизъм, че дори извършителите да бъдат установени, те ще бъдат задържани и предадени на българското правосъдие.
Колев отбелязва, че щетите не могат да се измерват само чрез количеството откраднати данни: един документ може да има по-голяма стойност от целия обем информация. Той предупреждава, че „Тази информация така или иначе стои в нашите противници и може да бъде анализирана и използвана във всеки един момент“.

КОМЕНТАРИ (0)