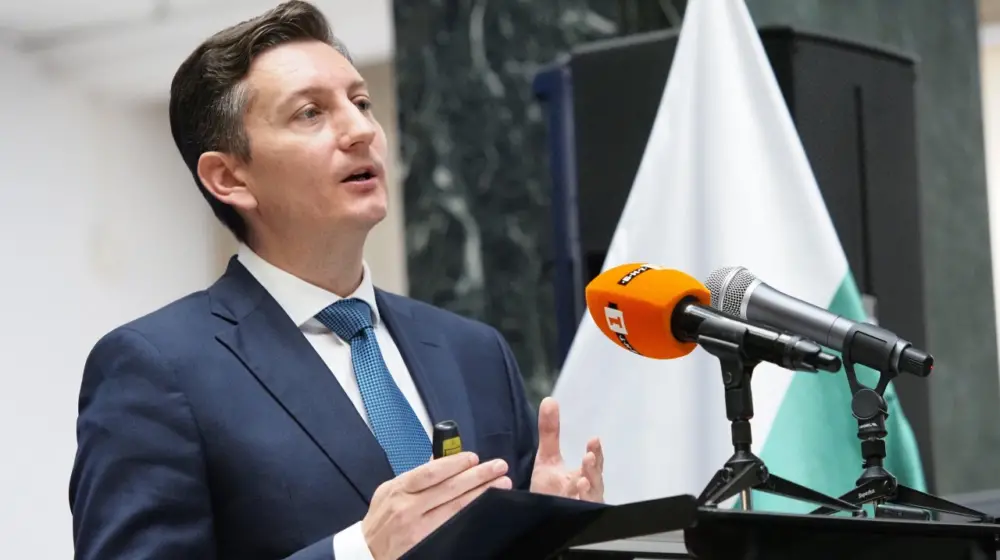
Министърът на иновациите и дигиталната трансформация Иван Василев заяви пред БНТ, че международни хакерски групи са имали достъп до информационните системи на българската държавна администрация в периода 2021 – лятото на 2026 г. Според него през този период чрез зловреден софтуер са били извличани данни и наблюдавана дейността на институциите.
Василев посочи, че „повече от 130 гигабайта информация са били източени през тези години. За щастие успяхме да отстраним тези хакерски агенти“. Той допълни, че присъствието на зловредните програми е установено след надграждане на системата за киберсигурност и че от началото на настоящия мандат защитата на информационните системи е подобрена, така че чуждестранни хакери вече нямат достъп.
Какво е известно за източената информация
Към момента не е ясно за какво точно е била използвана извлечената информация, каза министърът. Той уточни още, че няма данни лични данни на български граждани да са били обект на шпионаж.
Василев подчерта, че проблемът е продължил през управлението на „множество различни правителства“, които не са успели да засекат и отстранят „тези шпионски агенти“ в администрацията до извършените подобрения.
Платформата СИГМА и проверката на обществени поръчки
Министърът коментира и предстоящото представяне на платформата СИГМА, която по думите му ще бъде представена утре и ще бъде достъпна за гражданите. Чрез нея ще може да се проверява дали публични личности, заемащи държавни длъжности, са имали връзки с обществени поръчки, кога са възникнали тези връзки и в какъв период са съществували.
По данни на министъра над 500 души, заемали държавни и местни позиции през годините, са свързани с обществени поръчки. Сред тях са общински съветници, директори на дирекции и бивши заместник-министри.
Василев заяви: „Всички публични личности, заемащи държавни длъжности, трябва да попълват декларации за конфликт на интереси и свързаност. Ще видите множество общински съветници, директори на дирекции и бивши заместник-министри. Утре ще представим самата платформа, която е отворена за гражданите. Те могат във всеки един момент да проверят дали някой от нас е бил свързан с обществена поръчка, кога и в какъв период“.
Като пример министърът посочи действащи общински съветници и председатели на общински съвети, чиито фирми спечелват голяма част от обществените поръчки в общините, в които те участват в местната власт.
Нито едно от твърденията във връзка с източването на данни и откриването на зловредните програми не бе представено с допълнителни подробности за извършителите или конкретните компрометирани системи извън посочения период и обема от над 130 гигабайта информация.

КОМЕНТАРИ (0)