Д-р Ричард Хорн от Националния център за киберсигурност предупреждава за реална перспектива на безпрецедентен ръст на киберинцидентите, свързан с дълго толерирани уязвимости и по-широко внедряване на изкуствен интелект от враждебно настроени държави.
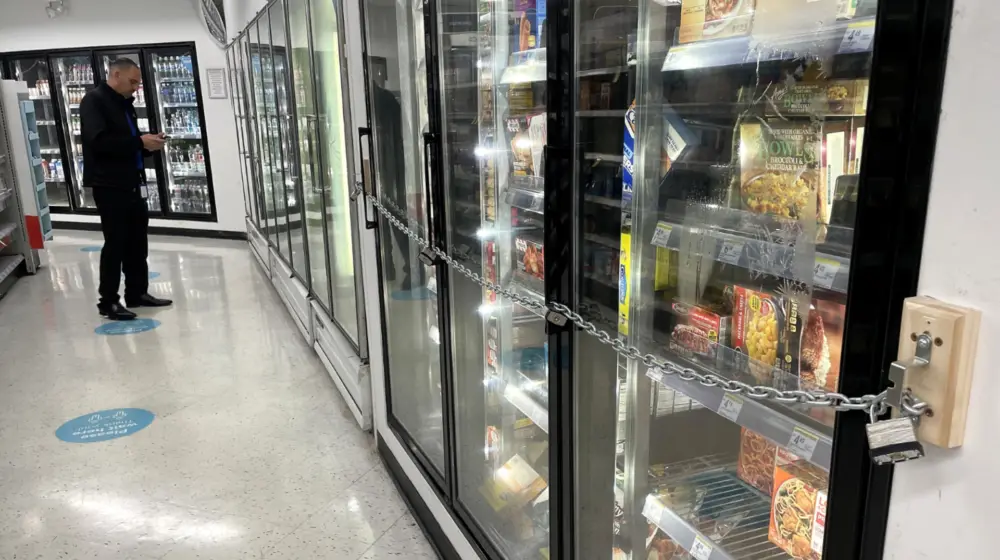
В обръщението си към годишния доклад на NCSC той постави акцент върху зачестилите атаки срещу хладилна инфраструктура в супермаркети из цяла Европа и върху риска, който това носи за вериги за доставки и критична инфраструктура.
Основните послания на NCSC
По думите на д-р Хорн, причината за очаквания ръст не е, че ИИ е създал „нови“ методи на атака, а че вече съществуващи уязвимости, които са били толерирани твърде дълго, сега могат да бъдат открити и използвани в мащаб и темпове, които някога са били невъобразими. „Но трябва да сме наясно, това не е защото изкуственият интелект е изобретил нови начини да ни атакува. Това е така, защото уязвимости, които са били толерирани твърде дълго, сега могат да бъдат открити и използвани в мащаб и темпове, които някога са били невъобразими. И защото твърде много от нашите организации и вериги за доставки се основават на слаби технологични и оперативни основи“, посочи той.
В годишното си обръщение Хорн добави, че е „много вероятно“ враждебно настроени страни да използват изкуствен интелект, за да увеличат мащаба и ефективността на своите кибератаки. Докладът на NCSC посочва, че Русия и Китай ще започнат да използват ИИ по-рутинно при кибератаки, като китайската активност е определена като „най-сложното и устойчиво киберпредизвикателство, пред което е изправено Обединеното кралство“.
Заплахи, примери и последици
В обръщението бе подчертано, че атаките срещу хладилни системи вече имат реални ефекти: нарушаване на снабдителни вериги, риск за съхранение на храни и услуги, и дори случаи, когато подобни инциденти са засегнали здравни организации. В материала се отбелязва, че хакерските атаки срещу хладилни машини са ударили и френска кръвна банка, а по-рано са имали отражение и върху магазини в други европейски държави.
Д-р Хорн предупреди за възможни по-сериозни последици, ако уязвимостите останат неотстранени: „Когато храната липсва по рафтовете, когато осветлението не работи, а бизнесите фалират, може да се наложи да обясняваме, че сме видели предупредителните знаци, разбрали сме рисковете, но въпреки това не сме взели правилните решения“, каза Хорн.
Препоръки и държавни действия
Докладът и обръщението на NCSC съдържат предупреждение и призив за по-решителни мерки от организации и вериги за доставки да заздравят технологичните и оперативните си основи. В същото време британският министър на отбраната Уес Стрийтинг призова домакинствата да поддържат запаси от храна за случай на прекъсване на електрозахранването, наводнения или други национални извънредни ситуации.
В заключение, позицията на NCSC е, че комбинирането на дълго толерирани уязвимости и по-широката употреба на ИИ от държавни участници създава среда за потенциално бързо увеличение на киберинцидентите, което изисква активни защитни мерки както на организационно, така и на индивидуално ниво.

КОМЕНТАРИ (0)