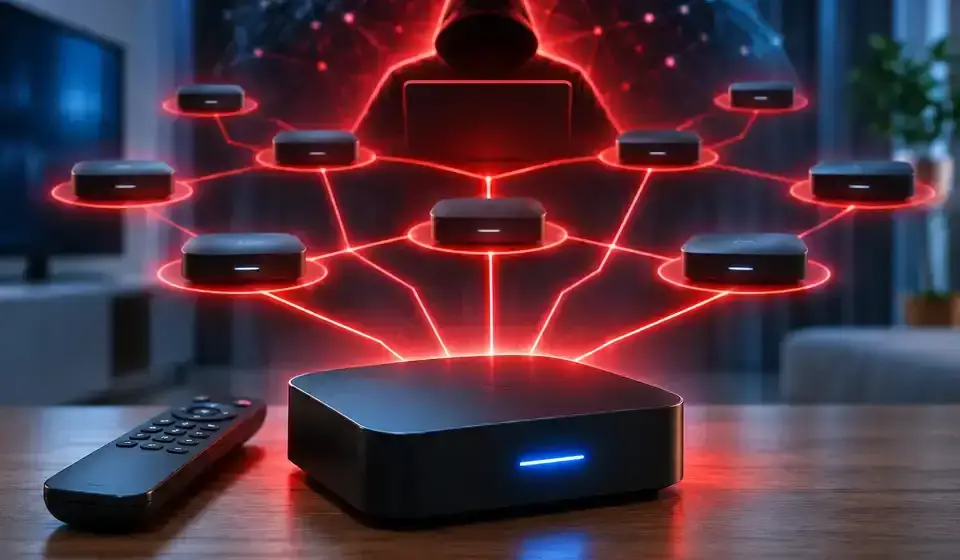
Google установи, че над 1,3 милиона Android-базирани телевизионни приставки са били превърнати в ботнет чрез скрита „задна вратичка“ във фърмуера им.
Зловредният софтуер е използван за измами с реклами, кражба на данни и създаване на прокси мрежи, като част от механизма е била вградена от производителя Videostrong Technology, съобщава Google.
Как работеше зловредният код
При първоначално включване заразеният софтуер се свързвал със сървъри за управление и изтеглял допълнителни модули без знанието на собствениците. Тези модули позволявали изкуствено увеличаване на гледанията на реклами, кражба на данни и използване на домашните интернет връзки като възли за прокси мрежи.
Обхват и засегнати устройства
Зловредният код е открит в различни модели и марки, произвеждани в продължение на няколко години. Освен ТВ приемниците, засегнати са били и други IoT устройства, включително оборудване за телемедицина, караоке системи и дигитални рекламни дисплеи.
Достъпът до компрометираните устройства е бил продаван и на други киберпрестъпници, отбелязва The Verge.
Мерки на Google
В сътрудничество с партньори Google е неутрализирал инфраструктурата на ботнета и свързаните с него сървъри за управление.
Интернет компанията е прекъснала отношенията си с Videostrong, като е забранила на производителя да произвежда сертифицирани Android устройства или да доставя софтуер за тях.
Освен това, Google възнамерява да засили процедурите си за проверка на фърмуера на Android приставките, за да предотврати подобни инциденти в бъдеще.

КОМЕНТАРИ (0)